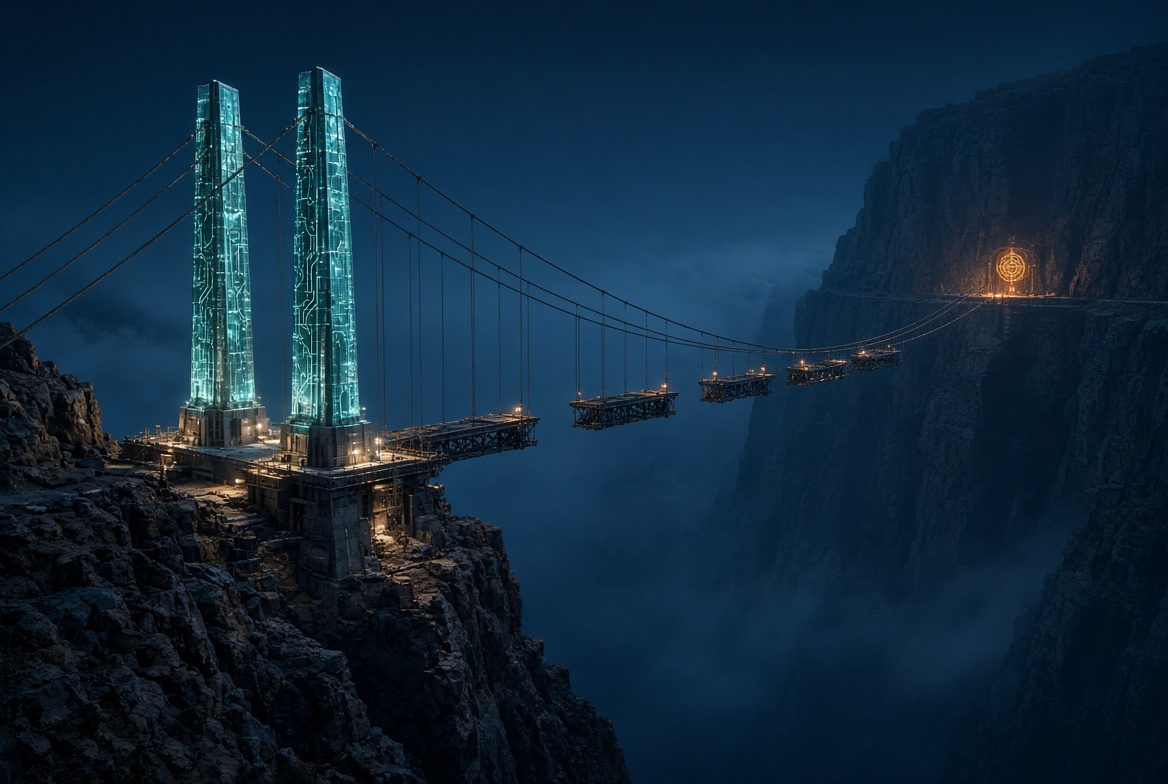
Ponte sospeso in costruzione su un abisso blu notte con due piloni teal e un sigillo ambra sulla sponda opposta

Immagine creata con IAAI-generated image

Cyber Resilience Act, le prime norme europee: EN 40000-1-1 ed EN 40000-1-2 fissano lessico e gestione del rischio

Il 19 novembre 2026 il Comitato europeo di normazione (CEN) e il Comitato europeo di normazione elettrotecnica (CENELEC) hanno annunciato la disponibilità delle prime due norme europee elaborate a sostegno del Regolamento (UE) 2024/2847 (Cyber Resilience Act, CRA): la EN 40000-1-1, dedicata al vocabolario, e la EN 40000-1-2, dedicata ai principi, alla gestione del rischio di prodotto e alle attività lungo il ciclo di vita. Sono le prime consegne della richiesta di normazione M/606, che la Commissione europea ha rivolto a CEN, CENELEC e all’Istituto europeo per le norme di telecomunicazione (ETSI) con la decisione di esecuzione C(2025) 618 del 3 febbraio 2025 e che, secondo la pagina della Commissione dedicata alla normazione del CRA, comprende 41 norme, orizzontali e di prodotto. A luglio abbiamo scritto che la responsabilità cyber era salita in consiglio di amministrazione mentre gli standard per dimostrarla non erano ancora scritti. I primi due ora esistono, ma da soli non producono ancora la presunzione di conformità.

Un lessico comune e un metodo per il rischio

Secondo la nota del CEN-CENELEC, la EN 40000-1-1 stabilisce un insieme comune di termini e definizioni per l’intera serie EN 40000, così che esperti e fabbricanti di settori diversi attribuiscano agli stessi concetti lo stesso significato. La EN 40000-1-2 riguarda l’individuazione, la valutazione e la gestione dei rischi di cibersicurezza per tutto il ciclo di vita del prodotto, dalla progettazione fino alla dismissione. Fissa principi generali e requisiti di base per la gestione del rischio, sui quali sono destinate a innestarsi misure più dettagliate. Si tratta di norme orizzontali, che non contengono attività o elementi specifici per singole categorie di prodotto.

Le due norme sono state elaborate dal gruppo di lavoro 9 del comitato tecnico congiunto CEN/CLC/JTC 13, competente per le norme orizzontali di cibersicurezza dei prodotti con elementi digitali, con segreteria affidata all’ente di normazione olandese NEN. Al lavoro hanno preso parte, riferisce il CEN-CENELEC, oltre 450 componenti espressi da 28 enti nazionali di normazione e da 17 organizzazioni in liaison.

La valutazione dei rischi dell’articolo 13

Il collegamento con il regolamento passa per l’articolo 13, paragrafo 2, che impone ai fabbricanti di effettuare «una valutazione dei rischi di cibersicurezza associati a un prodotto con elementi digitali» e di tenerne conto «durante le fasi di pianificazione, progettazione, sviluppo, produzione, consegna e manutenzione». Il paragrafo 3 aggiunge che la valutazione è documentata e aggiornata. La EN 40000-1-2 riguarda proprio questo adempimento: tratta la cibersicurezza come un’attività che accompagna il prodotto per tutta la sua vita e non come una verifica conclusiva prima dell’immissione sul mercato. Per il fabbricante diventa così disponibile un riferimento europeo condiviso sul quale impostare la valutazione dei rischi e la relativa documentazione, in luogo di metodi elaborati in proprio.

Disponibile non significa armonizzata

Occorre però distinguere. L’articolo 27, paragrafo 1, del Cyber Resilience Act riconosce la presunzione di conformità ai requisiti essenziali dell’allegato I ai prodotti e ai processi conformi alle norme armonizzate, o a parti di esse, «i cui riferimenti sono stati pubblicati nella Gazzetta ufficiale dell’Unione europea». La nota del CEN-CENELEC non dà conto di tale pubblicazione e precisa che le norme si ottengono attraverso i cataloghi degli enti nazionali di normazione, secondo i rispettivi calendari. Fino alla citazione nella Gazzetta ufficiale dell’Unione europea (GUUE), applicare la EN 40000-1-2 resta una prassi documentabile, non una presunzione opponibile alle autorità di vigilanza del mercato. Il percorso è quello già compiuto, nel quadro del Regolamento (UE) 2024/1689 (AI Act), dalla EN 18286:2026 sul sistema di gestione della qualità, citata come norma armonizzata con la decisione di esecuzione (UE) 2026/2274 pubblicata il 14 ottobre 2026. L’articolo 27, paragrafo 2, del CRA conferisce inoltre alla Commissione il potere di adottare atti di esecuzione che stabiliscono specifiche comuni, alle condizioni ivi previste.

Il calendario

Ai sensi dell’articolo 71, paragrafo 2, il regolamento si applica dall’11 dicembre 2027. L’obbligo di segnalazione delle vulnerabilità attivamente sfruttate e degli incidenti gravi previsto dall’articolo 14 è operativo dall’11 settembre 2026, come abbiamo ricordato al suo avvio, e il capo IV, relativo alla notifica degli organismi di valutazione della conformità, si applica dall’11 giugno 2026.

Sul versante della normazione, il CEN-CENELEC indica come prossime tappe il progetto finale di norma FprEN 40000-1-3 e le prime norme verticali di prodotto, mentre sono in elaborazione ulteriori norme orizzontali sulla gestione delle vulnerabilità e sui requisiti generici di cibersicurezza. La parte più consistente della richiesta M/606 resta dunque da completare a poco più di un anno dalla piena applicazione del regolamento.

Con la EN 40000-1-1 e la EN 40000-1-2 il Cyber Resilience Act dispone di un lessico comune e di un metodo europeo per la gestione del rischio di prodotto. La presunzione di conformità dell’articolo 27 resta subordinata alla pubblicazione dei riferimenti nella Gazzetta ufficiale dell’Unione europea, e le norme di prodotto, destinate a tradurre i requisiti essenziali per le singole categorie, sono ancora in preparazione.

Autore: Avv. Valentina Grazia Sapuppo


AI AnthropoCosmic In evidenzaAI AnthropoCosmicUn progetto internazionale per un’IA a servizio dell’Uomo, dell’Ambiente e del Cosmo, che mette al centro la dignità della persona nella progettazione dei sistemi. Leggi l’articoloAI Open Mind AI AnthropoCosmic FeaturedAI AnthropoCosmicAn international project for an AI at the service of humanity, the environment and the cosmos, placing human dignity at the centre of system design. Read the articleAI Open Mind Agentic AI In evidenzaAgentic AILimiti prima dell’azione, evidenze durante, responsabilità dopo. Il volume di Nicola Fabiano sulla governance dei sistemi agentici, con la prefazione di Antonino Caffo.Capitolo 16 a cura dell’Avv. Valentina Grazia SapuppoLeggi l’articolo Agentic AI FeaturedAgentic AILimits before the action, evidence during, responsibility afterwards. Nicola Fabiano’s book on the governance of agentic systems, with a preface by Antonino Caffo.Chapter 16 by Valentina Grazia SapuppoRead the article
Testimonianza di Valentina Grazia Sapuppo per XUKRA, Meeting Standards 2026 TestimonianzaXUKRA” · Meeting StandardsValentina Grazia Sapuppo ha portato la sua testimonianza al workshop online di XUKRA” nell’ambito di Meeting Standards, l’iniziativa di Small Business Standards che avvicina le PMI europee alla normazione.30 giugno 2026, online · Meeting Standards, 4ª edizioneXUKRA”Meeting StandardsIniziativa europea di Small Business Standards - SBS
Locandina del workshop DTRIP4H Exploring User Needs, 26 marzo 2026PanelDTRIP4H · Gemelli digitali per la saluteValentina Grazia Sapuppo tra i main panellist del workshop «Exploring User Needs for DDTE: Ethics, Implementation, and the Future of Responsible Simulation» del progetto europeo DTRIP4H, con un intervento su governance, conformità e responsabilità. A giugno ha contribuito come esperto legale al workshop sui fabbisogni formativi.26 marzo e 23 giugno 2026, online · Horizon EuropeIl workshopLa registrazioneDTRIP4H
Intervista Radio Radio IntervistaLegge e colossi del digitaleIl patteggiamento di Meta sui minori non è una condanna. Stati Uniti ed Europa seguono strade opposte, e sugli agenti di IA resta aperta la domanda su chi risponde.Un Giorno Speciale su Radio Radio, con Alessio De Paolis · audio dal minuto 2:26:00Ascolta l’intervistaGuarda il videoLeggi l’articolo
Digital Omnibus ContributoIl Digital Omnibus cambia l’AI ActNuove scadenze per i sistemi ad alto rischio e un chiarimento sull’obbligo di AI literacy: più tempo per adeguarsi, nessuno sconto sulla preparazione di persone e processi.Articolo scritto per il blog di SkillaLeggi su Skilla
Digeat Festival 2026 SpeakerDigeat Festival 2026Valentina Grazia Sapuppo tra i relatori del festival dedicato a protezione dei dati, archivi digitali e regole del futuro. Interviene sul tema «Le regole dell’IA: nuove leggi o principi del diritto?».Venerdì 6 novembre 2026, ore 16:30, Ex Convitto Palmieri, LecceL’interventoLa scheda relatriceIl festival
AI AnthropoCosmic 2026AI AnthropoCosmic 2026Valentina Grazia Sapuppo nel progetto dell’Università Pontificia Salesiana su Persona, Ambiente e Cosmo: moderazione della sessione mattutina del Convegno finale e intervento negli AI Laboratori del Domani su commercio elettronico e IA.14 novembre 2026, online · 28 novembre 2026, Università Pontificia Salesiana, RomaIl convegnoL’incontroIl contributoIl comitato scientificoLa relatriceIl progetto
Testimony by Valentina Grazia Sapuppo for XUKRA, Meeting Standards 2026 TestimonyXUKRA” · Meeting StandardsValentina Grazia Sapuppo’s testimony for the XUKRA” online workshop, part of Meeting Standards, the Small Business Standards initiative bringing European SMEs closer to standardisation.30 June 2026, online · Meeting Standards, 4th editionXUKRA”Meeting StandardsEuropean initiative by Small Business Standards - SBS
Poster of the DTRIP4H workshop Exploring User Needs, 26 March 2026PanelDTRIP4H · Digital twins for healthValentina Grazia Sapuppo among the main panellists of the workshop “Exploring User Needs for DDTE: Ethics, Implementation, and the Future of Responsible Simulation” of the EU project DTRIP4H, speaking on governance, compliance and accountability. In June she contributed as a legal expert to the workshop on training needs.26 March and 23 June 2026, online · Horizon EuropeThe workshopThe recordingDTRIP4H
Interview Radio Radio InterviewLaw and the digital giantsThe Meta settlement on minors is not a conviction. The United States and Europe take opposite paths, and on AI agents the question of who answers remains open.Un Giorno Speciale on Radio Radio, with Alessio De Paolis · audio from 2:26:00 · in ItalianListen to the interviewWatch the videoRead the article
Digital Omnibus ContributionThe Digital Omnibus reshapes the AI ActNew deadlines for high-risk systems and a clarification on the AI literacy duty: more time to comply, no discount on preparing people and processes.Article written for the Skilla blog, in ItalianRead on Skilla
Digeat Festival 2026 SpeakerDigeat Festival 2026Valentina Grazia Sapuppo among the speakers of the festival on data protection, digital archives and the rules of the future. She takes part in the panel «The rules of AI: new laws or principles of law?».Friday 6 November 2026, 16:30, Ex Convitto Palmieri, LecceThe panelSpeaker profileThe festival
AI AnthropoCosmic 2026AI AnthropoCosmic 2026Valentina Grazia Sapuppo in the project of the Università Pontificia Salesiana on Person, Environment and Cosmos: moderator of the morning session of the closing conference and speaker at the AI Laboratori del Domani on e-commerce and AI.14 November 2026, online · 28 November 2026, Università Pontificia Salesiana, Rome · sessions held in ItalianThe conferenceThe sessionThe contributionThe scientific committeeSpeakerThe project